Diesel à près de 3 $: comment protéger la marge d’un chantier
ConstruMD
17 sept. 2026
Tous les articles
PARTAGEZ CETTE PUBLICATION
Publié : 12 septembre 2026
La Commission de la construction du Québec a confirmé qu’un incident de sécurité informatique détecté le 24 août 2026 est lié à une cyberattaque. Selon les informations publiées par la CCQ, certains renseignements de clientèles et d’employé(e)s ont été volés, et les personnes concernées commencent à recevoir un avis écrit avec les modalités d’une protection gratuite par Equifax.
Pour les travailleurs de la construction, la question n’est plus seulement de savoir si les services de la CCQ sont revenus. La vraie question est maintenant: quoi faire concrètement pour réduire le risque de fraude ou de vol d’identité quand un avis mentionne des renseignements sensibles comme le nom, l’adresse, la date de naissance, un numéro de client CCQ ou, selon les cas, le numéro d’assurance sociale.
Cet article explique les étapes à suivre sans dramatiser et sans minimiser. Il s’appuie sur les informations publiques de la CCQ, sur les repères de la Commission d’accès à l’information du Québec et sur les conseils du Commissariat à la protection de la vie privée du Canada.
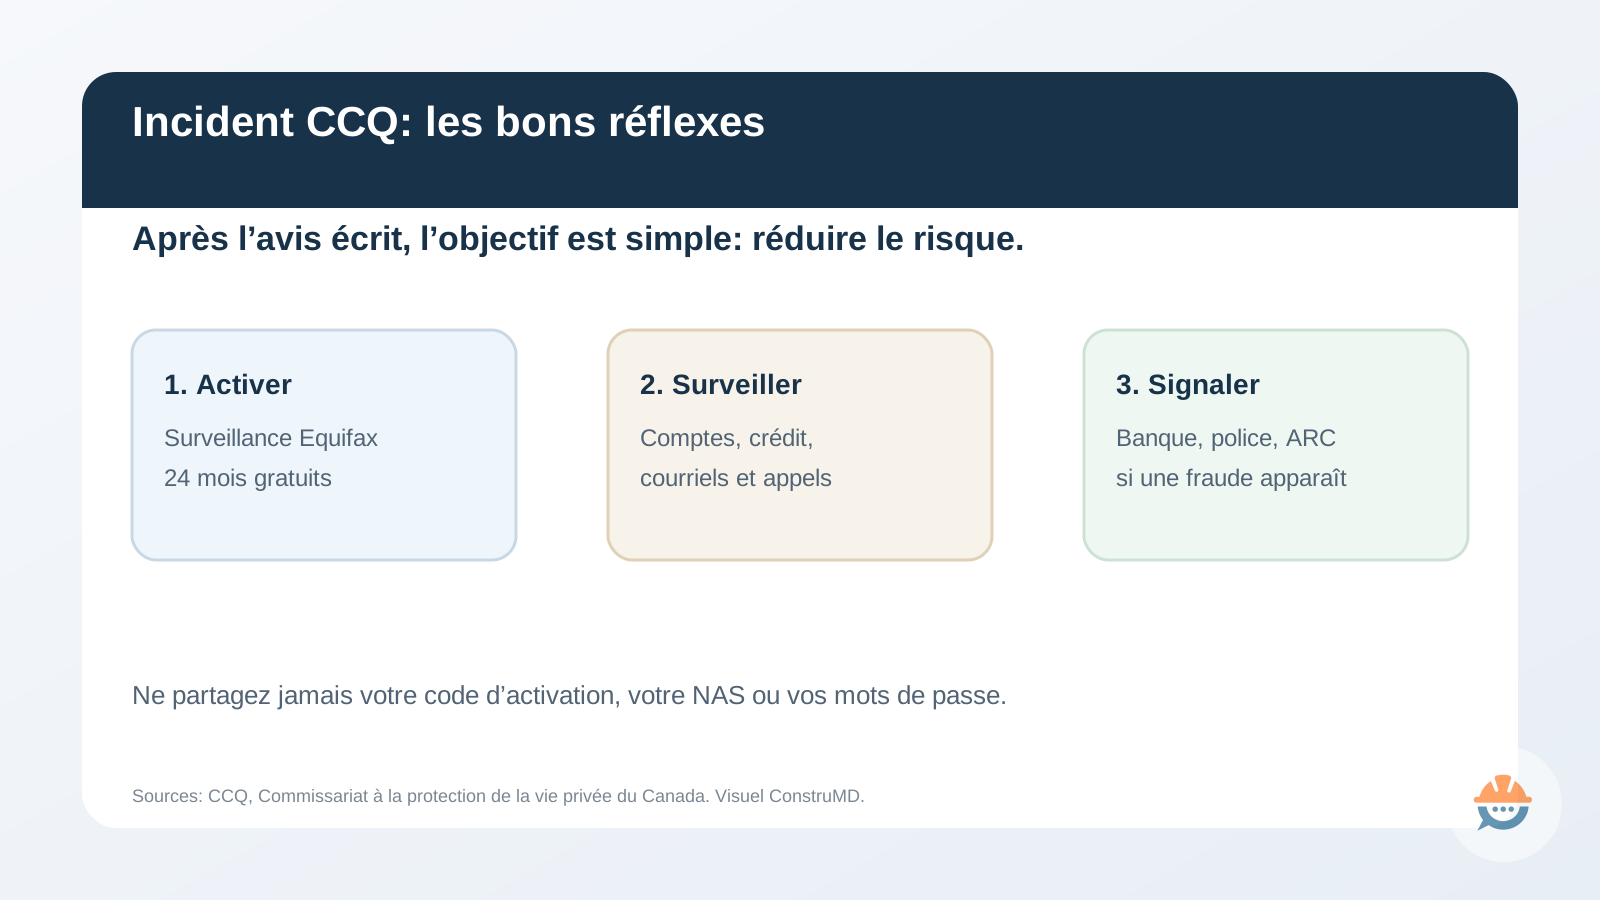
La CCQ indique que l’incident découvert le 24 août 2026 est lié à une cyberattaque. Elle précise aussi que cette cyberattaque n’a pas de lien avec le Chantier numériccq, que certains renseignements personnels ont été volés et qu’un expert indépendant sera mandaté pour réaliser un audit externe de ses pratiques.
Les services en ligne et téléphoniques ont été rétablis le 8 septembre 2026, mais l’enjeu des renseignements personnels continue d’évoluer. La CCQ explique que les avis sont transmis par courriel ou par la poste, selon les coordonnées qu’elle détient, et que les envois se poursuivent pendant le mois de septembre.
Autre point important: la CCQ indique qu’il n’est pas possible d’obtenir par téléphone la confirmation des renseignements personnels compromis. Les détails propres à chaque personne doivent être consultés dans l’avis écrit reçu.
Un avis de ce type ne veut pas dire automatiquement qu’une fraude a déjà eu lieu. La CCQ mentionne qu’à ce jour, rien n’indique nécessairement que les renseignements ont été utilisés pour commettre une fraude ou un vol d’identité. Mais l’avis signifie qu’il faut agir comme si le risque était réel.
La nuance est importante: la protection offerte sert à détecter plus rapidement une utilisation suspecte de vos renseignements. Elle ne rend pas les renseignements volés inutilisables, et elle ne remplace pas la vérification de vos comptes bancaires, de vos comptes gouvernementaux et de vos communications suspectes.
Dans l’industrie de la construction, plusieurs travailleurs ont des interactions fréquentes avec la CCQ, les employeurs, les syndicats, les assurances, les banques et les services gouvernementaux. C’est pourquoi un incident qui touche des renseignements d’identité peut avoir des conséquences concrètes bien au-delà du dossier CCQ.
Le numéro d’assurance sociale est un identifiant très sensible parce qu’il peut servir dans des contextes fiscaux, financiers ou administratifs. Il ne permet pas à lui seul de voler une identité dans tous les cas, mais combiné à un nom, une date de naissance et une adresse, il peut augmenter le risque de demandes frauduleuses.
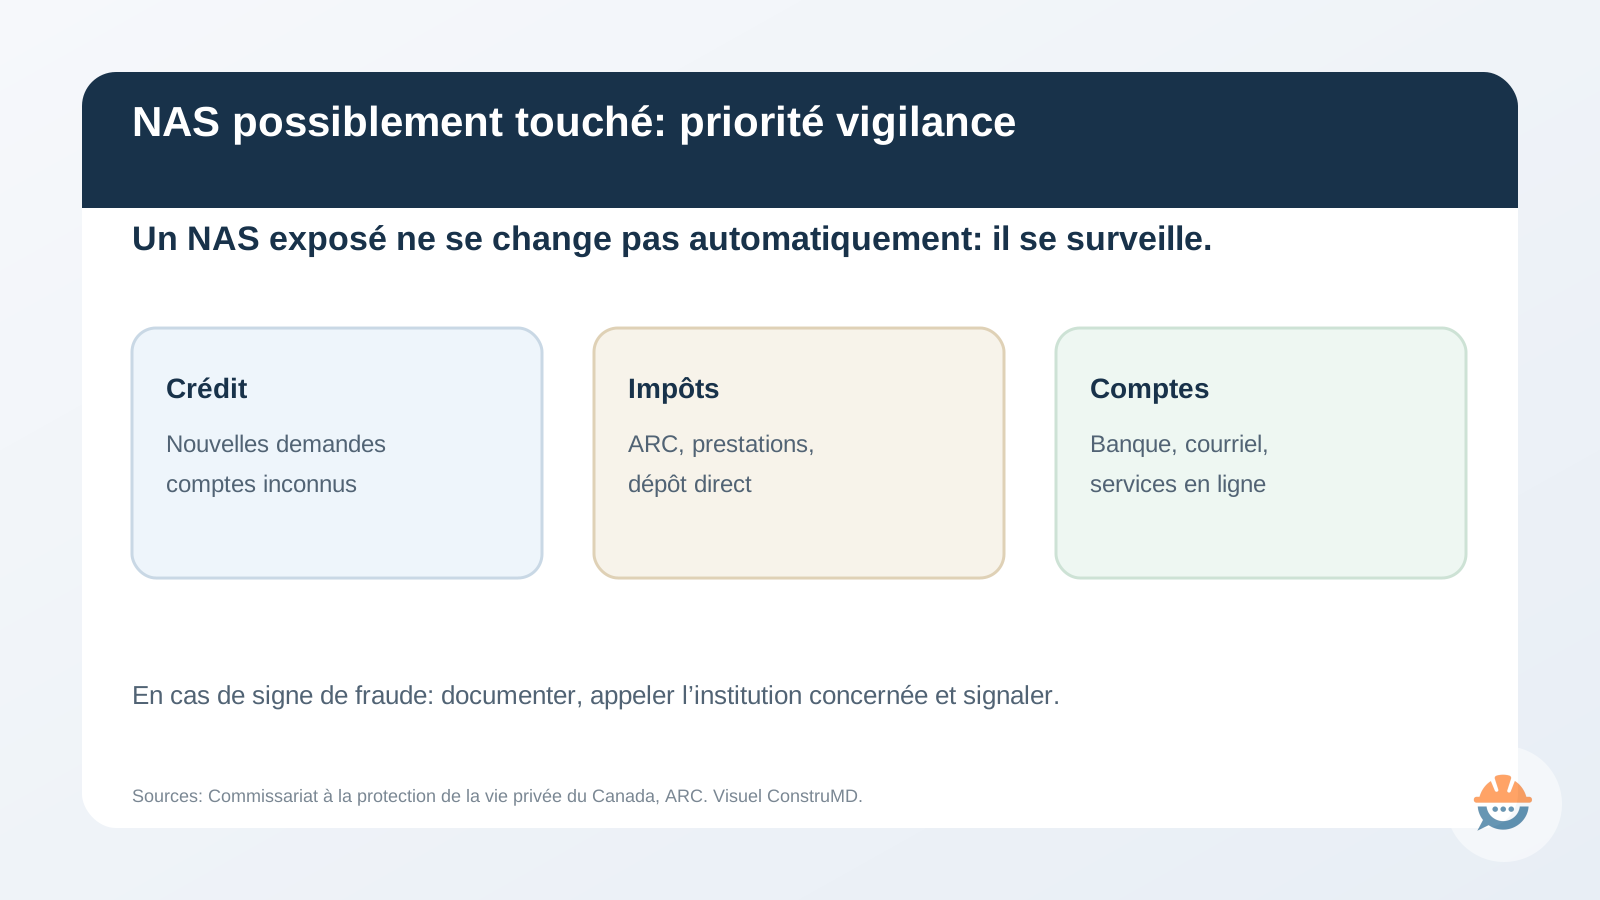
Il faut aussi comprendre une chose: un NAS ne se change pas automatiquement parce qu’il a pu être exposé. Les autorités recommandent plutôt de surveiller les signes d’utilisation abusive et de signaler rapidement tout problème. C’est pour cette raison qu’un service de surveillance du crédit devient utile.
Concrètement, un travailleur devrait porter attention aux nouvelles demandes de crédit, aux comptes inconnus, aux changements non autorisés dans ses dossiers, aux avis de recouvrement inhabituels, aux courriels qui imitent une institution connue et aux communications qui demandent de confirmer des renseignements personnels.
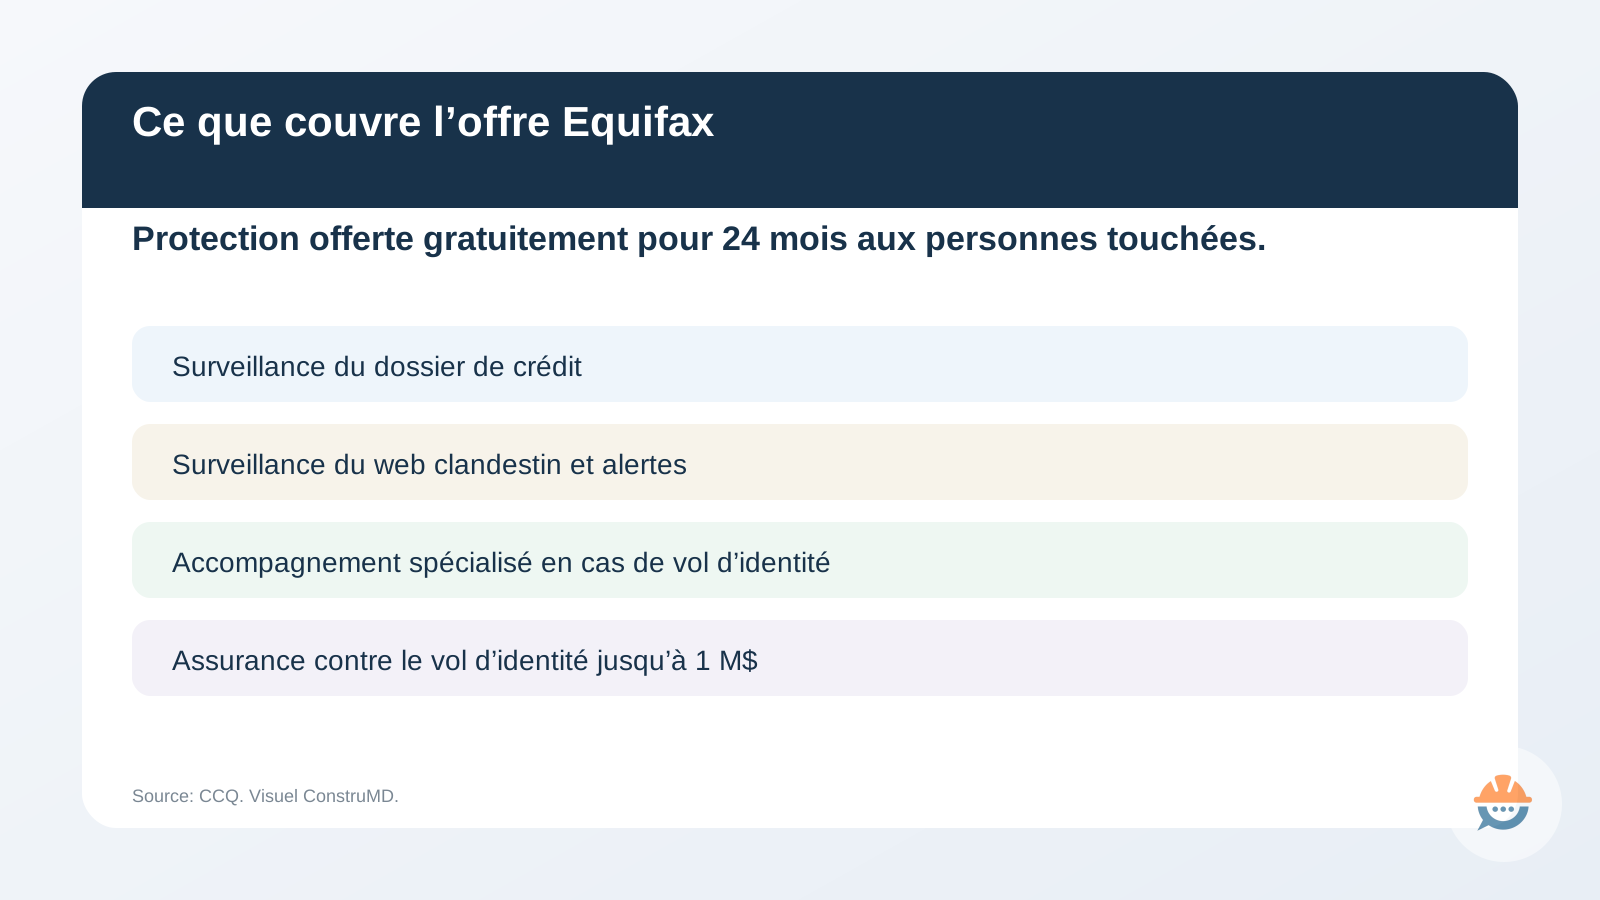
La CCQ offre gratuitement, par l’entremise d’Equifax, une protection de 24 mois aux personnes touchées. Selon la CCQ, le service comprend la surveillance du crédit, la surveillance du web clandestin, des alertes en cas d’activité inhabituelle, un accompagnement spécialisé en cas de fraude ou de vol d’identité, ainsi qu’une assurance contre le vol d’identité pouvant aller jusqu’à 1 million de dollars.
La durée de 24 mois commence à partir de l’inscription. Si une personne a déjà une protection Equifax, la CCQ indique que la couverture offerte peut s’ajouter à celle déjà en place. Dans ce cas, la CCQ recommande de communiquer avec Equifax après réception de l’avis pour valider la marche à suivre.
Pour activer la protection, il faut utiliser les instructions reçues dans l’avis écrit. La page publique d’activation d’Equifax est disponible ici: equifax.ca/fr/activer. Le code d’activation est personnel. Il ne doit pas être partagé, publié, envoyé à quelqu’un d’autre ou conservé dans un endroit facile d’accès.
La surveillance du crédit peut aider à repérer certaines activités financières inhabituelles, par exemple une nouvelle demande de crédit ou un changement associé au dossier de crédit. Elle peut donc réduire le délai entre une tentative de fraude et le moment où la personne touchée s’en rend compte.
C’est utile parce qu’en matière de vol d’identité, la rapidité compte. Plus un problème est détecté tôt, plus il est facile de prévenir d’autres dommages, de contacter les bonnes institutions et de documenter les démarches.
Mais il faut rester réaliste: la surveillance du crédit ne couvre pas tous les risques. Elle ne surveille pas nécessairement chaque compte en ligne, chaque tentative d’hameçonnage, chaque appel frauduleux ou chaque changement possible auprès d’un service gouvernemental. Elle fait partie d’un plan de protection, elle n’est pas le plan complet.
Première étape: vérifier l’expéditeur et le contenu de l’avis. La CCQ indique que les avis peuvent arriver par courriel ou par la poste. Avant de cliquer, il faut vérifier que l’adresse de l’expéditeur correspond exactement à celle indiquée par la CCQ dans sa FAQ. En cas de doute, mieux vaut passer par le site officiel de la CCQ plutôt que par un lien reçu dans un message transféré.
Deuxième étape: activer la protection Equifax rapidement. L’offre est gratuite pour les personnes touchées et elle est prévue pour 24 mois. L’activation permet de recevoir des alertes plus tôt si une activité inhabituelle est détectée.
Troisième étape: changer les mots de passe des comptes sensibles. Il faut prioriser les comptes courriel, bancaire, gouvernementaux, CCQ, assurance, téléphone cellulaire et tout service qui pourrait servir à réinitialiser d’autres accès. Le mot de passe du courriel est particulièrement important, parce qu’il sert souvent de porte d’entrée pour récupérer d’autres comptes.
Quatrième étape: activer l’authentification à deux facteurs. Quand c’est possible, il faut ajouter une deuxième validation à la connexion. C’est une protection simple qui peut bloquer plusieurs tentatives même si un mot de passe est compromis.
Cinquième étape: surveiller les comptes et conserver des traces. Pendant les prochaines semaines et les prochains mois, il faut consulter régulièrement les comptes bancaires, les cartes de crédit, les courriels de confirmation, les avis de changement de mot de passe et les communications gouvernementales. Garder une note datée des démarches peut aider si une fraude doit être signalée.
Si une transaction, une demande de crédit, un compte ou une communication semble suspecte, il faut agir rapidement. Le Commissariat à la protection de la vie privée du Canada recommande notamment de protéger les comptes, d’informer les banques ou émetteurs de cartes concernés, de signaler aux autorités policières lorsqu’il s’agit d’un crime et de conserver les preuves.
Si le problème semble toucher l’Agence du revenu du Canada, par exemple un changement non autorisé, une demande de prestations inconnue ou une activité inhabituelle dans le compte, l’ARC indique qu’il faut communiquer avec elle et aussi informer les autres autorités pertinentes. La page de l’ARC sur les arnaques, fraudes et vols d’identité détaille les situations à signaler.
Si vous soupçonnez qu’une personne utilise votre NAS, Service Canada peut devoir être contacté. Il est aussi prudent d’informer votre institution financière et les agences d’évaluation du crédit, selon la situation.
Après un incident médiatisé, les fraudeurs profitent souvent de la confusion. Ils peuvent envoyer de faux courriels, appeler en prétendant représenter une organisation connue, ou demander de confirmer un NAS, un code d’activation, une date de naissance ou des informations bancaires.
Une règle simple: ne donnez jamais un code d’activation, un mot de passe, un code de validation ou votre NAS à une personne qui vous contacte sans que vous l’ayez demandé. Si un message crée un sentiment d’urgence, contient un lien étrange ou demande de confirmer des données sensibles, ralentissez. Passez par le site officiel ou par un numéro trouvé directement sur le site de l’organisation.
Le code d’activation Equifax doit être utilisé pour votre propre inscription. Il ne sert pas à prouver votre identité à quelqu’un qui vous appelle. Il ne devrait pas être transmis par texto, par courriel, dans un formulaire inconnu ou dans une conversation privée.
Même si l’article vise surtout les travailleurs, les employeurs ont un rôle utile à jouer. Les équipes peuvent recevoir des questions de travailleurs inquiets, surtout si leur NAS est mentionné dans l’avis. La meilleure réponse n’est pas d’improviser: il faut orienter vers les sources officielles, rappeler de ne pas partager les codes personnels et éviter de collecter inutilement des renseignements sensibles.
Les entreprises peuvent aussi rappeler les bonnes pratiques de base: vérifier les courriels suspects, ne pas transmettre de documents d’identité par des canaux non sécurisés, protéger les accès aux outils internes et limiter les personnes qui manipulent des renseignements personnels.
Cet incident s’ajoute à l’épisode plus large de la cyberattaque à la CCQ et de ses impacts sur les services. Pour les employeurs, il rappelle aussi l’importance de bien comprendre les données sensibles qui circulent autour de la paie, des rapports et des dossiers travailleurs. Notre guide sur la paie CCQ et les retenues sur le salaire peut aider à replacer certaines informations de paie dans leur contexte.
Il ne faut pas conclure qu’une fraude est déjà en cours seulement parce qu’un avis est reçu. Il ne faut pas non plus conclure que tout est réglé parce qu’Equifax est activé. Entre les deux, il y a la bonne posture: prendre la protection, surveiller, documenter et signaler rapidement s’il y a un signe concret.
Il faut aussi éviter de publier publiquement son avis, son code d’activation, son numéro de client, son NAS ou une capture d’écran complète. Même si l’intention est de demander conseil, ces renseignements peuvent être recopiés et utilisés ailleurs.
Si vous recevez l’avis de la CCQ, activez la protection Equifax avec vos instructions personnelles, surveillez vos comptes, changez les mots de passe sensibles, activez la double authentification et soyez attentif aux communications frauduleuses.
Si votre avis mentionne un NAS possiblement touché, prenez la situation au sérieux, mais procédez avec méthode. La surveillance du crédit est un outil de détection. La protection réelle vient aussi de vos vérifications régulières, de la prudence avec les communications entrantes et de la rapidité à signaler toute activité suspecte.
Enfin, utilisez toujours les sources officielles pour les démarches: la FAQ de la CCQ, la page d’activation d’Equifax, les conseils du Commissariat à la protection de la vie privée du Canada, votre institution financière, l’ARC ou Service Canada selon la nature du problème.
Vous pourriez aimer
ConstruMD
17 sept. 2026
ConstruMD
13 sept. 2026
ConstruMD
10 sept. 2026